Online nebo prezenční živé školení z oblasti bezpečnosti aplikací vedené instruktorem interaktivními praktickými cvičeními ukazuje, jak pomocí osvědčených postupů, nástrojů a technik identifikovat, předcházet a zmírnit zranitelnosti v aplikacích.
Školení z oblasti bezpečnosti aplikací je k dispozici ve formě „živého online školení“ nebo „živého prezenčního školení“. Živé online školení (také nazývané „živé dálkové školení“) se provádí prostřednictvím interaktivní dálkové desktopové služby. Živé prezenční školení může být uskutečněno na místě zákazníka v Prague nebo v firemních vzdělávacích centrech NobleProg v Prague.
Jeďte tramvají č. 9 ze zastávky Hlavní nádraží směrem na Sídliště Řepy.
Vystupte na zastávce Újezd.
Pokračujte pěšky asi 10 minut směrem na Malostranské náměstí / Prokopskou.
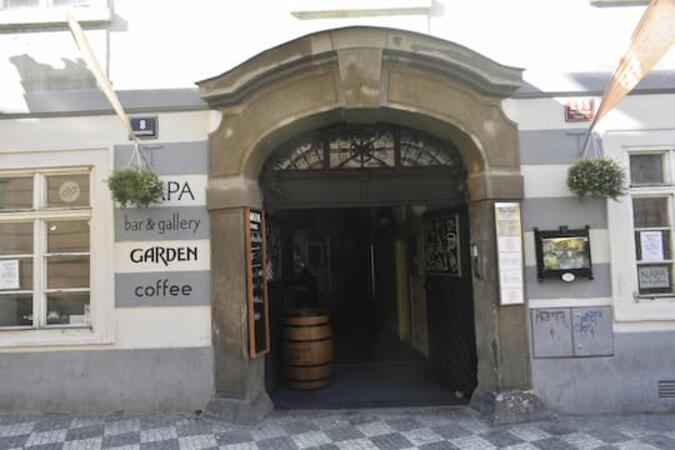
Pokračujte ulicí Prokopská až na adresu 296/8.
Alternativa: Jeďte metrem linkou C ze stanice Hlavní nádraží do stanice Muzeum, kde přestupte na linku A směrem na Nemocnici Motol. Vystupte ve stanici Malostranská a pokračujte pěšky přes Malou Stranu. Tato varianta zahrnuje více chůze.
z autobusového nádraží Praha – Florenc
Jeďte metrem linky B ze stanice Florenc směrem na Zličín.
Vystupte ve stanici Můstek.
Přestupte na linku A směrem na Nemocnici Motol.
Vystupte ve stanici Malostranská.
Pokračujte pěšky přibližně 10–15 minut na adresu Prokopská 296/8.
Toto školení vedené lektorem Prague (online nebo prezenčně) je určeno vývojářům středně pokročilé až pokročilé úrovně, kteří si přejí pochopit a uplatňovat bezpečné postupy programování, identifikovat rizika v softwaru a implementovat obranu proti kybernetickým hrozbám.
Po absolvování tohoto kurzu budou účastníci schopni:
Rozpoznávat běžné bezpečnostní slabiny v webových i softwarových aplikacích.
Analyzovat bezpečnostní hrozby a metody, které útočníci využívají k zneužití systémů.
Aplikovat osvědčené postupy bezpečného programování za účelem zmírnění rizik.
Využívat nástroje pro testování bezpečnosti k odhalení a opravě chyb.
Tato výuka vedená instruktorem v oboru Prague pokrývá principy ECDE a pomáhá profesionálům integrovat bezpečnost do celého životního cyklu DevOps. Naučíte se zabezpečovat CI/CD pipeline, implementovat bezpečné kodovací postupy a připravit se na certifikaci prostřednictvím praktických laboratoří a řízených cvičení.
Tento kurz v Prague pokrývá základy síťové bezpečnosti a bezpečné komunikace. Prozkoumává kryptografické prvky, praktické kryptografické algoritmy a bezpečnostní protokoly, jako je SSL/TLS. Účastníci se naučí identifikovat zranitelnosti a aplikovat postupy bezpečného programování.
Tento kurz v Prague se zaměřuje na bezpečné programování v jazycích C a C++, pokrývá téma přetečení buffers, use-after-free a validaci vstupů. Účastníci aplikují defenzivní techniky a statickou analýzu ke výstavbě posíleného softwaru, který je odolný vůči kybernetickým útokům a reálným zranitelnostem.
Ovládněte pokročilou bezpečnost Javy zahrnující JEE, webové služby a kryptografii v Prague. Tento kurz nabízí praktická cvičení pro bezpečné programování, která pomáhají vývojářům identifikovat a zmírnit běžné zranitelnosti a kritické chyby v aplikacích Java efektivním způsobem.
Dnes existuje celá řada programovacích jazyků, pomocí kterých lze psát kód určený pro frameworky .NET a ASP.NET. Toto prostředí nabízí výkonné nástroje pro bezpečný vývoj, avšak vývojáři musí vědět, jak vhodně použít architektonické i kódové techniky k implementaci požadovaných bezpečnostních funkcí a zároveň předcházet vzniku slabin nebo omezit možnosti jejich zneužití.
Cílem tohoto kurzu je naučit vývojáře prostřednictvím mnoha praktických cvičení, jak zabránit nedůvěryhodnému kódu v provádění privilegovaných operací, jak chránit systémové prostředky pomocí silné autentizace a autorizace, jak realizovat vzdálené volání procedur, správu relací či různé varianty implementace určitých funkcí.
Seznámení s různými typy zranitelností začíná popisem běžných chyb při programování v .NET, zatímco rozbor slabin v ASP.NET se týká také konfigurace prostředí a jejích dopadů. Speciální kapitola o zranitelnostech specifických pro ASP.NET pojednává nejen o obecných problémech bezpečnosti webových aplikací, ale i o konkrétních metodách útoků, jako jsou např. útoky na ViewState či exploity využívající ukončení řetězců.
Účastníci kurzu se naučí
Porozumět základním konceptům bezpečnosti, IT bezpečnosti a bezpečného programování
Poznat webové slabiny přesahující rámec OWASP Top Ten a způsoby jejich prevence
Využívat různé bezpečnostní funkce vývojového prostředí .NET
Nabýt praktických zkušeností s používáním nástrojů pro testování bezpečnosti
Vědět, jaké jsou běžné chyby při programování a jak se jim vyhnout
Obdržet informace o nedávných zranitelnostech v .NET a ASP.NET
Získat doporučené zdroje a literaturu týkající se bezpečného kódování
Vytvářejte bezpečné PHP aplikace v Prague ovládnutím prevence injekcí, správy relací a pokročilého zmírňování zranitelností. Tento kurz pokrývá bezpečnost na straně klienta, kryptografii a postupy posilování bezpečnosti, čímž zajišťuje, že váš kód odolá moderním internetovým útokům a splňuje standardy odvětví.
Tento výcvik vedený instruktorem v Prague poskytuje praktické úvod do Microsoft Secure Development Lifecycle. Účastníci se učí praktiky bezpečného návrhu a programování pro detekci chyb v raných fázích, přičemž pokrývají běžné zranitelnosti, jako jsou přetčení pole a SQL injektory, prostřednictvím praktických cvičení.
V tomto praktickém kurzu pod vedením lektora v Prague se účastníci naučí, jak sestavit efektivní strategii pro zajištění bezpečnosti při řešení výzev spojených s prostředím DevOps.
Tento kurz se zabývá koncepty bezpečného programování v jazyce Java pomocí metodologie OWASP. Naučte se identifikovat webové hrozby, předcházet běžným útokům, jako jsou XSS a CSRF, a implementovat principy bezpečného návrhu. Připojte se k této praktické výuce v Prague a efektivně si posilte své dovednosti v zabezpečování aplikací.
Tento kurz vedený lektorem v Prague pokrývá koncepty bezpečného programování a principy zabezpečení ASP.NET. Naučíte se aplikovat metodologii OWASP, implementovat robustní autentizaci a autorizaci a předcházet útokům typu injection, XSS a CSRF, abyste mohli vytvořit odolné a bezpečné webové aplikace.
Přečtěte si více...
Naposledy aktualizováno:
Reference (7)
Různé typy útoků, které slouží k odhalení nebo vytvoření zranitelností webových aplikací, způsoby, jak jim lze předcházet, a nástroje, které lze využít k zajištění bezpečnosti aplikace, na které pracuji, a ztížení jejího potencialního kompromitování.
Glyssa Mae Betonio - Metropolitan Bank and Trust Company
Kurz - Application Security for Developers
Přeloženo strojem
Sdílení zkušeností, učitelova odbornost a hodnoty.
Carey Fan - Logitech
Kurz - C/C++ Secure Coding
Přeloženo strojem
znalost trénера byla velmi vysoká - věděl, o čem mluví, a znal odpovědi na naše otázky
Adam - Fireup.PRO
Kurz - Advanced Java Security
Přeloženo strojem
Téma je aktuální a potřeboval jsem se aktualizovat
Damilano Marco - SIAP s.r.l.
Kurz - Secure Developer Java (Inc OWASP)
Přeloženo strojem
Úvod do různých typů nebezpečného chování.
Zhongqi
Kurz - Secure Developer .NET (Inc OWASP)
Přeloženo strojem
Labská praxe
Angel - Vodacom
Kurz - How to Write Secure Code
Přeloženo strojem
Je velmi užitečné pochopit, jak by potenciálně hacker analyzoval weby na zranitelnosti a nástroje, které by mohl použít.